 ซอฟต์แวร์
 แอปพลิเคชันบนมือถือ
 เช็คความเร็วเน็ต (Speedtest)
 เช็คไอพี (Check IP)
 เช็คเลขพัสดุ
 สุ่มออนไลน์
 เครื่องมือคำนวณวันออนไลน์


 นักเขียน
Sarun_ss777
Point : 2783 
Post : 0

Post : 0


ผลงานของสมาชิก Sarun_ss777
แฮกเกอร์จีน DarkSpectre ฝังมัลแวร์ลงเบราว์เซอร์ เหยื่อกว่า 9 ล้านคน
มัลแวร์จะแอบแฝงในส่วนเสริมปลอมที่ทำตัวนิ่งเงียบในระบบจนถึงเวลาที่เหมาะสมจึงค่อยดาวน์โหลดมัลแวร์ลงมาติดตั้ง
22 มกราคม 2569
2,082
เว็บไซต์อย่างเป็นทางการของ EmEditor Editor ถูกแฮกเพื่อใช้เป็นฐานปล่อยมัลแวร์!
การโจมตีนั้นเข้าใจง่าย เพราะเพียงแค่แฮกเข้าเว็บไซต์แล้วสับเปลี่ยนที่อยู่ไฟล์ยังไฟล์ติดตั้งปลอมเพียงเท่านั้น
21 มกราคม 2569
1,850
แฮกเกอร์ปล่อยเครื่องมือ ErrTraffic ClickFix Tool ขายในตลาดมืด
เครื่องมือนี้นอกจากจะช่วยให้แทรกโค้ดทำ ClickFix โดยง่ายแล้ว ยังช่วยปรับเปลี่ยนโหมดการหลอกให้เข้ากับ OS ได้ด้วย
21 มกราคม 2569
1,791
มัลแวร์ GlassWorm อัปเกรดตัวเองไปอีกขั้น คราวนี้โจมตีบน macOS ได้แล้ว
มัลแวร์ตัวนี้ได้ปรับจาก PoweShell มาใช้งาน Apple Script แทนเพื่อแทรกตัวเข้าระบบ มุ่งหน้าขโมยเหรียญคริปโต
20 มกราคม 2569
2,476
มัลแวร์ MacSync สามารถฝ่าระบบป้องกัน Gatekeeper ของ macOS ได้สบาย
มัลแวร์ดังกล่าวใช้งาน Developer ID ของแท้เพื่อหลอกระบบ Gatekeeper และ Xprotect จนลอบเข้าระบบได้สำเร็จ
19 มกราคม 2569
2,159
แฮกเกอร์โอ่ มัลแวร์ NtKiller สามารถในการปิดการใช้งาน EDR ได้
โฆษณาโอ้อวดว่ามัลแวร์ทำงานช่วง Startup เพื่อดักปิด EDR แล้วเลี่ยงการถูกตรวจจับโดย UAC ตอนอัปเกรดสิทธิ์ได้
18 มกราคม 2569
2,365

ไมโครซอฟท์เตรียมปรับ Windows 11 ให้ File Explorer ใช้แรมในการทำงานลดลง
อัปเดตใหม่จะลดการทำ Indexing ที่ซ้ำซ้อนขณะค้นหารูป หรือไฟล์จำนวนมาก ทำให้ลดการกินแรม และลดความหน่วงของเครื่อง
17 มกราคม 2569
2,126
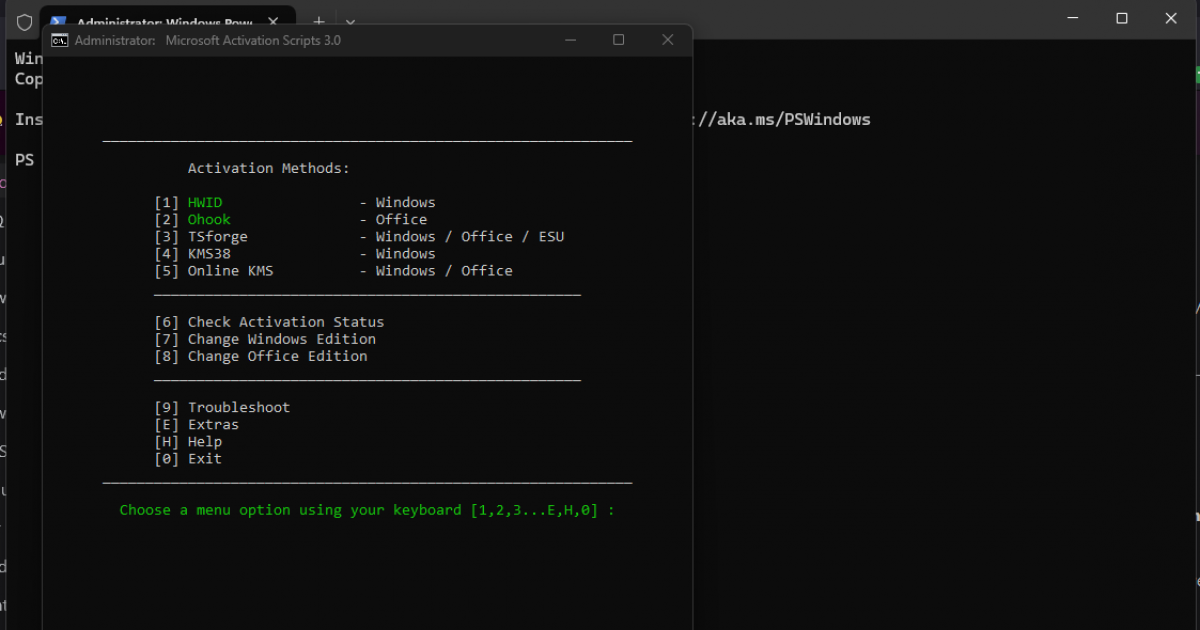
พบโดเมน Windows Activation สำหรับตัวแคร็กปลอม ใช้แล้วติดมัลแวร์ได้
โดเมนดังกล่าวใช้โอกาสตอนทำแคร็ก Activation ผ่าน Powershell แล้วพิมพ์ผิด ทำให้เป็นการดึงมัลแวร์ลงเครื่องแทน
17 มกราคม 2569
1,605

พูดคุยกับ "Sarun_ss777"



Copyright Notice : Creative Commons Attribution 3.0 Copyright 1999-2026
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.
Thaiware.com is owned and operated by Thaiware Communication Co., Ltd.